유럽 슈퍼마켓 냉장·혈액은행 공격 잇따라...IoT 취약점 현실화
AI가 노출된 장치 자동 탐색하며 공격 문턱 낮춰...전력망·상수도·공장까지 위험
전문가 "일상 장비 연결 속도가 보안 강화보다 빠르다"
유럽의 슈퍼마켓 냉장고와 혈액은행을 겨냥한 최근 사이버공격이 '모든 것을 인터넷에 연결한 사회'의 위험을 보여주고 있다. 인터넷에 연결된 냉장·공조·전력·상수도 장비는 원격 관리와 비용절감이라는 장점을 제공하지만, 동시에 해커들에게 실제 물리적 장비를 조작할 수 있는 새로운 통로도 열어주고 있다. 여기에 인공지능(AI)이 인터넷에 노출된 장치를 자동으로 탐색하고 취약점을 빠르게 찾아내면서 공격의 규모와 속도까지 크게 높아지고 있다.
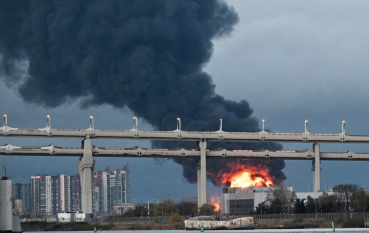
월스트리트저널(WSJ)에 따르면 지난달 이후 유럽 곳곳의 슈퍼마켓 냉장·냉동 시스템이 해킹돼 내부 온도가 급격히 올라가고 식품 재고가 폐기되는 사례가 발생했다. 일부 공격에서는 냉장장치의 온도가 화씨 120도, 섭씨 약 49도 이상까지 올라간 것으로 전해졌다. 프랑스에서는 혈액은행을 겨냥한 사이버공격도 발생했지만 실제 피해가 발생하기 전에 차단됐다.
냉장고부터 전력망까지 모두 공격 대상
오늘날 새로 출시되는 상당수 장비에는 앱이나 웹 관리화면이 따라붙는다. 가정의 조명과 오븐, 자동차에서부터 심박조율기, 공장설비, 발전시설에 이르기까지 이른바 사물인터넷(IoT)이 일상과 산업 전반으로 확산됐다. 기업들은 장비를 원격으로 운용하고 고장이 나기 전에 유지보수 시점을 예측할 수 있어 비용과 인력을 크게 줄일 수 있지만, 외부에서 장비에 접속할 수 있다는 것은 해커에게도 같은 가능성을 제공한다.
공격방식은 의외로 단순한 경우가 많다. 해커들은 인터넷 전체를 스캔해 외부에 공개된 IP 주소와 연결장치를 찾은 뒤, 출고 당시 기본 아이디와 비밀번호가 그대로 사용되고 있는지 확인하거나 이미 알려진 취약점을 공격한다. 접속에 성공하면 장치 내부의 제어컴퓨터에 명령을 보내 온도나 압력, 전력 흐름, 자동화 공정 등을 직접 바꿀 수 있다.
로마의 사이버보안 업체 Exein의 지아니 쿠오초(Gianni Cuozzo) 최고경영자는 과거 물리적 장비를 공격하려면 전문기술과 많은 시간, 자금이 필요했지만 AI가 이런 장벽을 빠르게 낮추고 있다고 지적했다. AI가 노출된 장치를 자동으로 찾아내고 취약점을 검사하면서 공격 가능한 대상 자체가 급격히 늘어나고 있다는 것이다.
유럽 냉장고 공격, 미국·프랑스는 이란 의심
최근 유럽에서 발생한 슈퍼마켓 냉장·냉동 시스템 공격은 이런 위험이 더 이상 이론이 아니라는 점을 보여준다. 여러 냉장제어 장치가 원격으로 조작되면서 냉동고가 사실상 난방장치처럼 작동했고, 식품이 상해 대량 폐기해야 하는 피해가 발생했다. 미국과 프랑스 당국은 이 공격의 배후에 이란이 있을 가능성을 의심하고 있다고 WSJ는 전했다.
영국 국가사이버보안센터(NCSC)의 리처드 혼(Richard Horne) 최고경영자는 최근 연례 연설에서 전력망과 상수도 시설 같은 자동화 물리시스템이 "필요한 수준의 강력한 기반 위에 구축되지 않았다"고 경고했다. 그는 유럽 냉장장치 공격을 사례로 들며